
Autenticação
O Hashiro oferece sessões interativas para o console web e tokens de API para acesso programático.
Login no console web
Email e senha
Entre com seu email e senha. Sua sessão permanece ativa enquanto você usa o console.
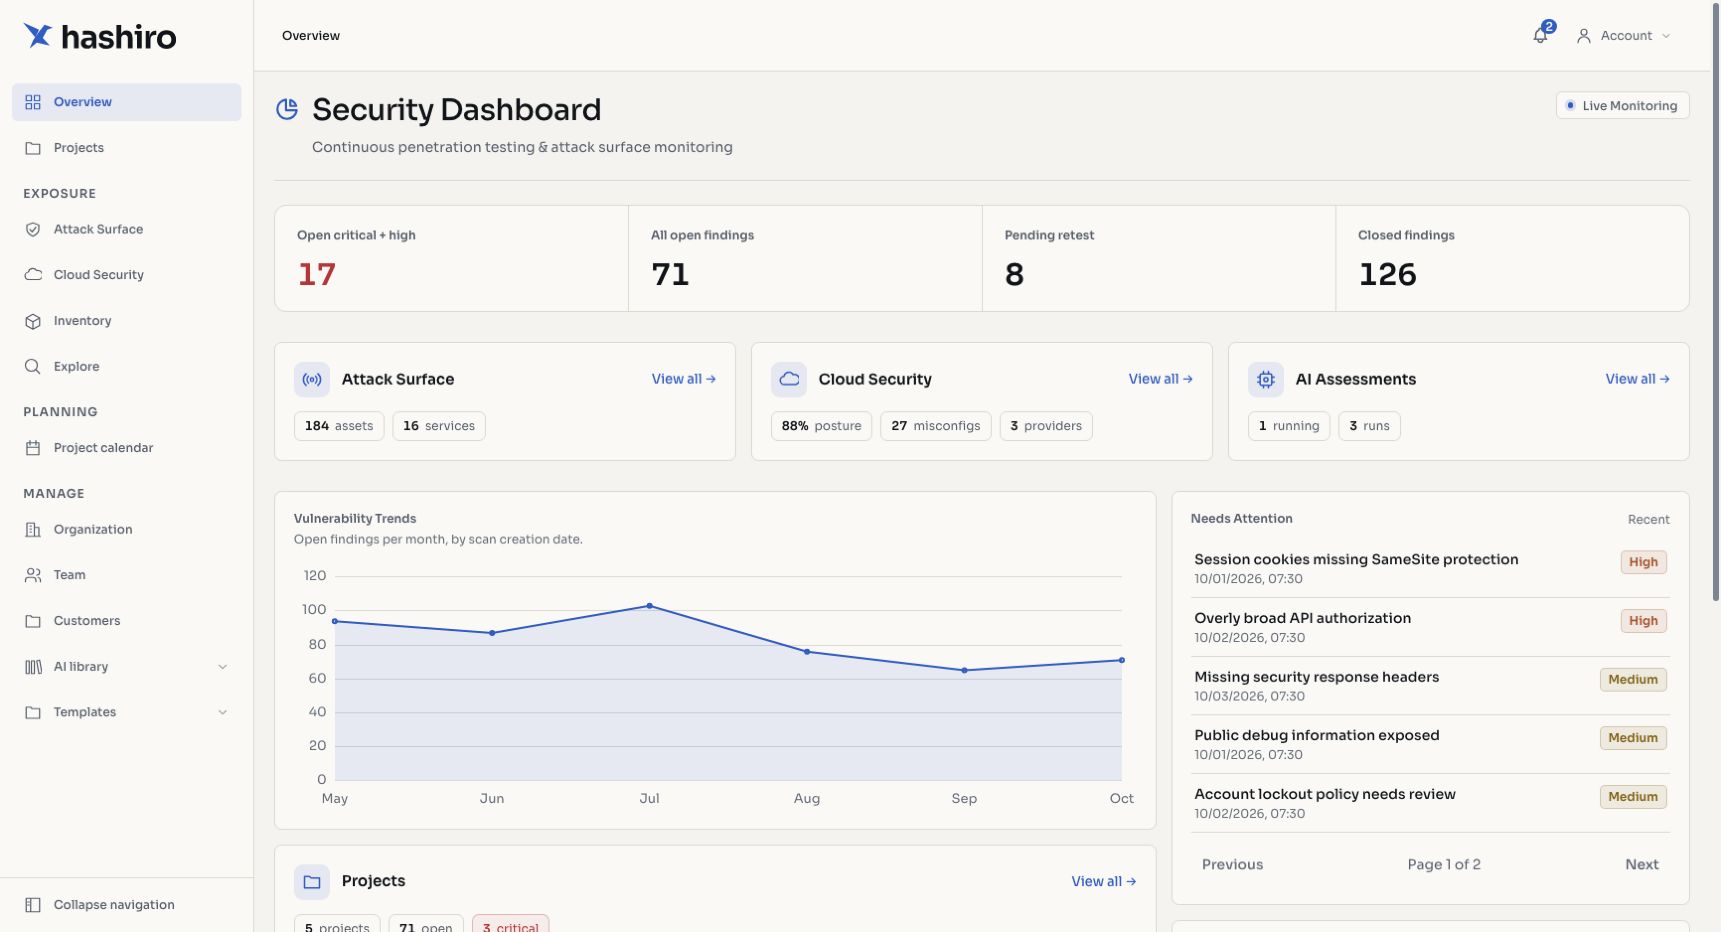
As capturas de tela usam dados fictícios de demonstração.
Autenticação multifator (MFA)
A MFA usa TOTP e é compatível com Google Authenticator, Authy, 1Password e aplicativos semelhantes.
Para configurar:
- Abra Minha conta no menu do usuário.
- Acesse a seção de segurança.
- Clique em Ativar MFA.
- Leia o QR code com o aplicativo autenticador.
- Digite o código de seis dígitos para confirmar.
Depois de ativada, a plataforma solicita o código TOTP após a senha em cada login.
MFA obrigatória na organização
Administradores podem ativar uma política de OTP para todos os membros. No próximo login, os usuários serão direcionados à configuração da MFA.
Gerenciamento:
- Desativar: desligue a MFA em Minha conta, se a política da organização permitir.
- Redefinir: gere um novo segredo de MFA caso tenha perdido acesso ao autenticador.
Gerenciamento de senhas
- Alterar senha: use Minha conta a qualquer momento.
- Recuperar senha: clique em “Esqueceu a senha?” no login para receber um email.
- Primeiro acesso: usuários provisionados por um administrador precisam definir uma nova senha.
Limites de tentativas
Login, validação de OTP e recuperação de senha têm limites de requisições contra tentativas de força bruta. Após várias falhas, aguarde antes de tentar novamente.
Tokens de API
Para scripts, pipelines CI/CD, ferramentas CLI e integrações, use um token de API.
Gerar um token
- Abra Minha conta.
- Clique em Gerar chave de API.
- Copie o token e armazene-o com segurança. Ele não será exibido novamente.
Usar o token
Envie o token no cabeçalho X-HASHIRO-TOKEN em cada requisição:
curl -H "X-HASHIRO-TOKEN: your-token-here" \
  https://api.hashiro.ai/api/projects
O token herda as permissões do usuário que o gerou. Todas as ações são atribuídas a esse usuário.
Autenticação no Galileo CLI
O Galileo CLI usa tokens de API configurados nos perfis TOML. Consulte Configuração do CLI.
Ciclo de vida da sessão
| Evento | Comportamento |
|---|---|
| Login | Emite cookies HTTP-only access_token de curta duração e refresh_token de longa duração |
| Expiração | Renova o acesso automaticamente com o refresh token |
| Logout | Limpa os dois cookies |
| MFA obrigatória | Direciona à verificação OTP após validar a senha |
| Primeiro acesso | Exige alteração da senha antes de liberar acesso |
Considerações de segurança
- Endpoints de autenticação usam HTTPS.
- Senhas são armazenadas como hashes, nunca em texto simples.
- Tokens de API são armazenados como hashes e exibidos em texto simples apenas na geração.
- Limites de requisições protegem os endpoints de autenticação.
- A configuração de proxies confiáveis preserva a identificação correta do IP atrás de balanceadores.