
Conformidade
O Hashiro relaciona configurações incorretas aos benchmarks de segurança para mostrar o alinhamento da infraestrutura aos padrões do setor.
Benchmarks CIS
O principal referencial é o CIS (Center for Internet Security), com diretrizes de boas práticas para ambientes de nuvem.
| Provedor | Benchmark |
|---|---|
| AWS | CIS Amazon Web Services Foundations Benchmark |
| Azure | CIS Microsoft Azure Foundations Benchmark |
| GCP | CIS Google Cloud Platform Foundations Benchmark |
Pontuação de conformidade
Cada conta conectada mostra o percentual de controles CIS aplicáveis aprovados:
Pontuação = (Controles aprovados / Total de controles aplicáveis) x 100A pontuação é atualizada após cada verificação.
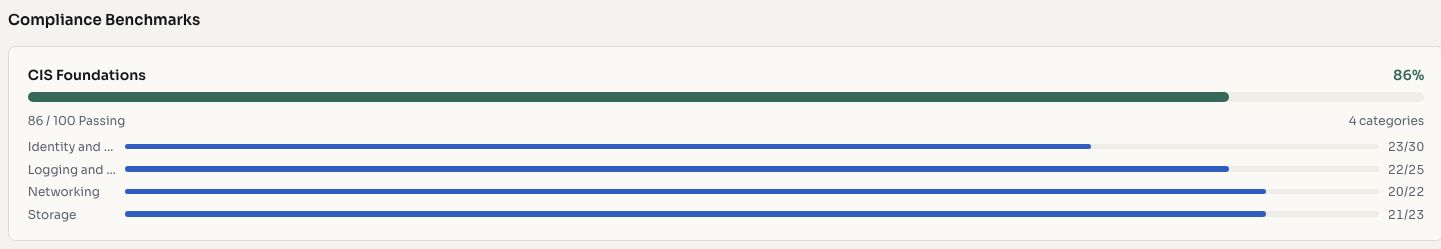
As capturas de tela usam dados fictícios de demonstração.
Progresso dos benchmarks
Barras de progresso indicam:
- Aprovados: nenhum problema encontrado no controle.
- Reprovados: uma ou mais configurações incorretas ativas.
- Não aplicáveis: controles sem aplicação no ambiente, como os de serviços não utilizados.
Mapeamento de controles
Cada configuração incorreta é vinculada ao controle CIS correspondente. Abra um controle para ver os achados relacionados ou um achado para ver os controles afetados. Um controle só é aprovado quando todos os problemas relacionados são resolvidos.
Uso dos dados de conformidade
Preparação para auditorias
Exporte relatórios para demonstrar a postura da organização. A visualização mostra controles atendidos, lacunas e recursos envolvidos.
Priorização
Priorize problemas que afetam vários controles ou obrigações regulatórias.
Acompanhamento de tendências
Acompanhe a pontuação ao longo do tempo para verificar melhorias e identificar regressões em novas implantações.
TIP
A pontuação é um indicador de boas práticas, mas não substitui uma avaliação completa nem garante ausência de riscos.