
Achados
A aba Achados mostra vulnerabilidades e configurações incorretas detectadas automaticamente nas verificações EASM, por templates Nuclei e outros mecanismos.
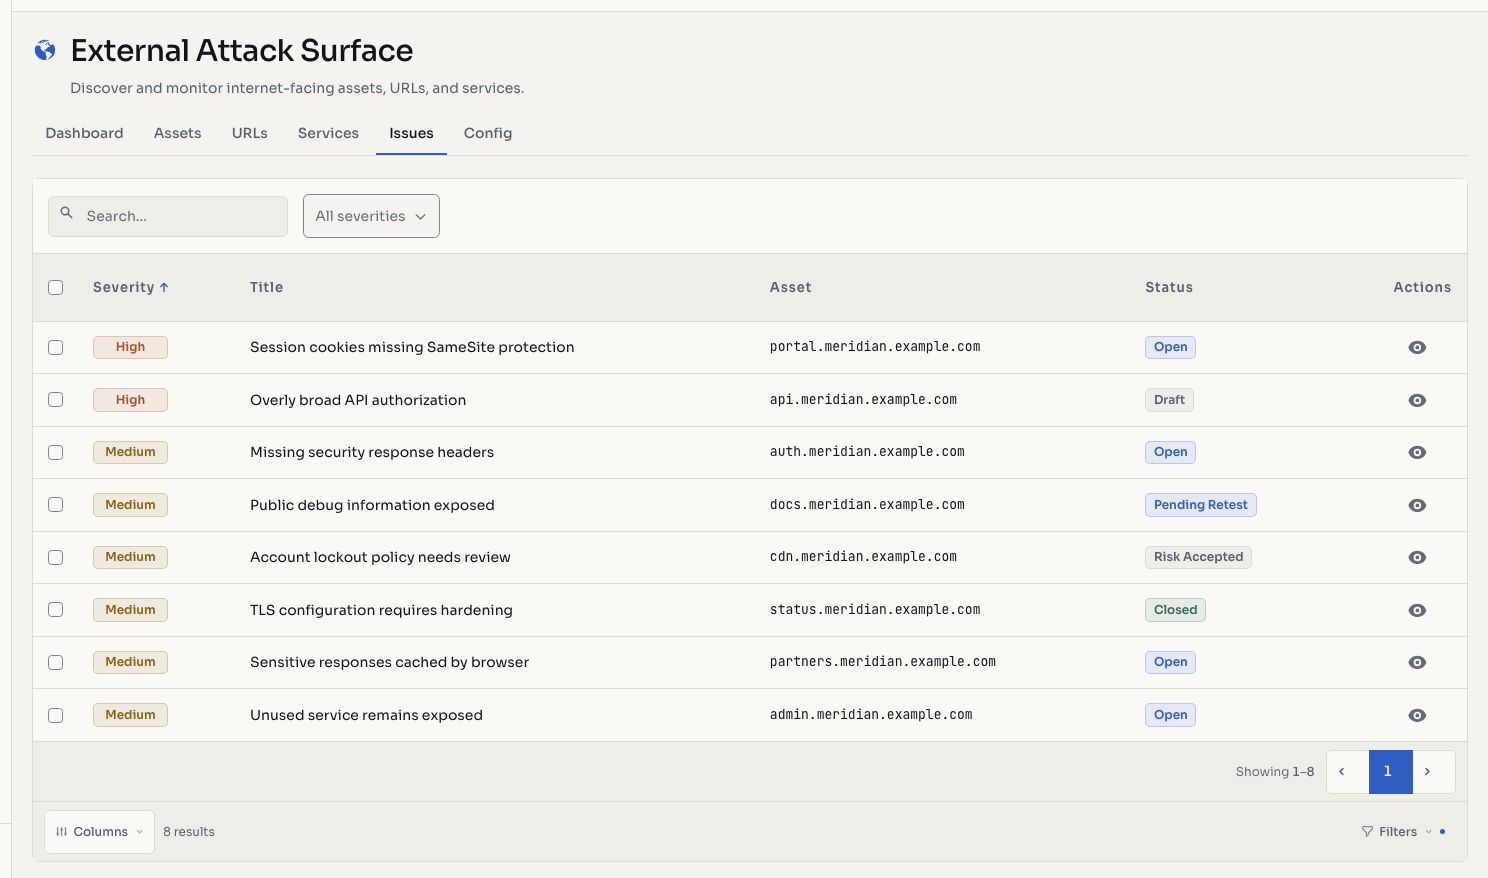
As capturas de tela usam dados fictícios de demonstração.
Lista de achados
| Coluna | Descrição |
|---|---|
| Título | Nome da vulnerabilidade ou configuração incorreta |
| Ativo | Hostname ou IP afetado |
| Severidade | Crítico, alto, médio, baixo ou informativo |
| Status | Estado atual, como aberto ou fechado |
| Detecção | Data da primeira identificação |
Níveis de severidade
- Crítico: vulnerabilidade explorável de impacto grave, como execução remota de código ou desvio de autenticação.
- Alto: risco significativo de exposição de dados ou comprometimento de sistemas.
- Médio: risco moderado para o ciclo regular de correção.
- Baixo: problema menor com impacto direto limitado.
- Informativo: observação útil para reforçar a segurança, sem risco direto.
Detecção automática
- Templates Nuclei: verificações comunitárias e personalizadas para CVEs, configurações incorretas, credenciais padrão e painéis expostos.
- Verificações de configuração: cabeçalhos de segurança ausentes, TLS inseguro e redirecionamentos abertos.
- Detecção de exposição: arquivos sensíveis, backups, listagens de diretórios e endpoints de depuração.
Operações em lote
Selecione vários achados para alterar o status para aberto, fechado, aceito ou não aplicável, conforme as permissões disponíveis.
Detalhes do achado
Clique em um achado para abri-lo na Gestão de vulnerabilidades. Você pode revisar descrição e evidências, atribuir CVSS, acompanhar remediação, registrar retestes e consultar histórico e auditoria.
TIP
Achados EASM seguem o mesmo ciclo de vida, status e recursos de relatório dos achados manuais. A diferença está na detecção automática.
Recursos relacionados
- Gestão de vulnerabilidades: ciclo de vida e remediação.
- Templates Nuclei: personalize as verificações.
- Configuração EASM: alvos incluídos e exclusões.
Alterar o status dos achados
A organização acompanha a remediação com os controles de status disponíveis à conta.
- Abra Superfície de ataque > Achados.
- Pesquise ou filtre os registros.
- Abra um achado para revisar descrição, ativo, evidências e histórico.
- Para vários registros, selecione as linhas e escolha Alterar status.
- Escolha o status, confirme e confira a tabela.
As opções incluem Aberto, Fechado, Inválido, Fora do escopo, Risco aceito, Em revisão e Reteste pendente. Rascunho fica disponível para provedores elegíveis. Use Reteste pendente quando a correção precisar de verificação e Fechado após confirmação. Risco aceito documenta a decisão consciente de manter o risco.
Mudar o status registra uma decisão, sem corrigir o sistema afetado. Se não puder editar, confira organização e função com o gerente. Candidatos de IA podem exigir o fluxo específico de revisão.