
Segurança em nuvem
O módulo oferece Gestão da Postura de Segurança em Nuvem (CSPM): monitoramento contínuo de configurações incorretas, lacunas de conformidade e riscos.
Conecte contas AWS, Azure ou GCP para verificar recursos e acompanhar a evolução da postura de segurança.
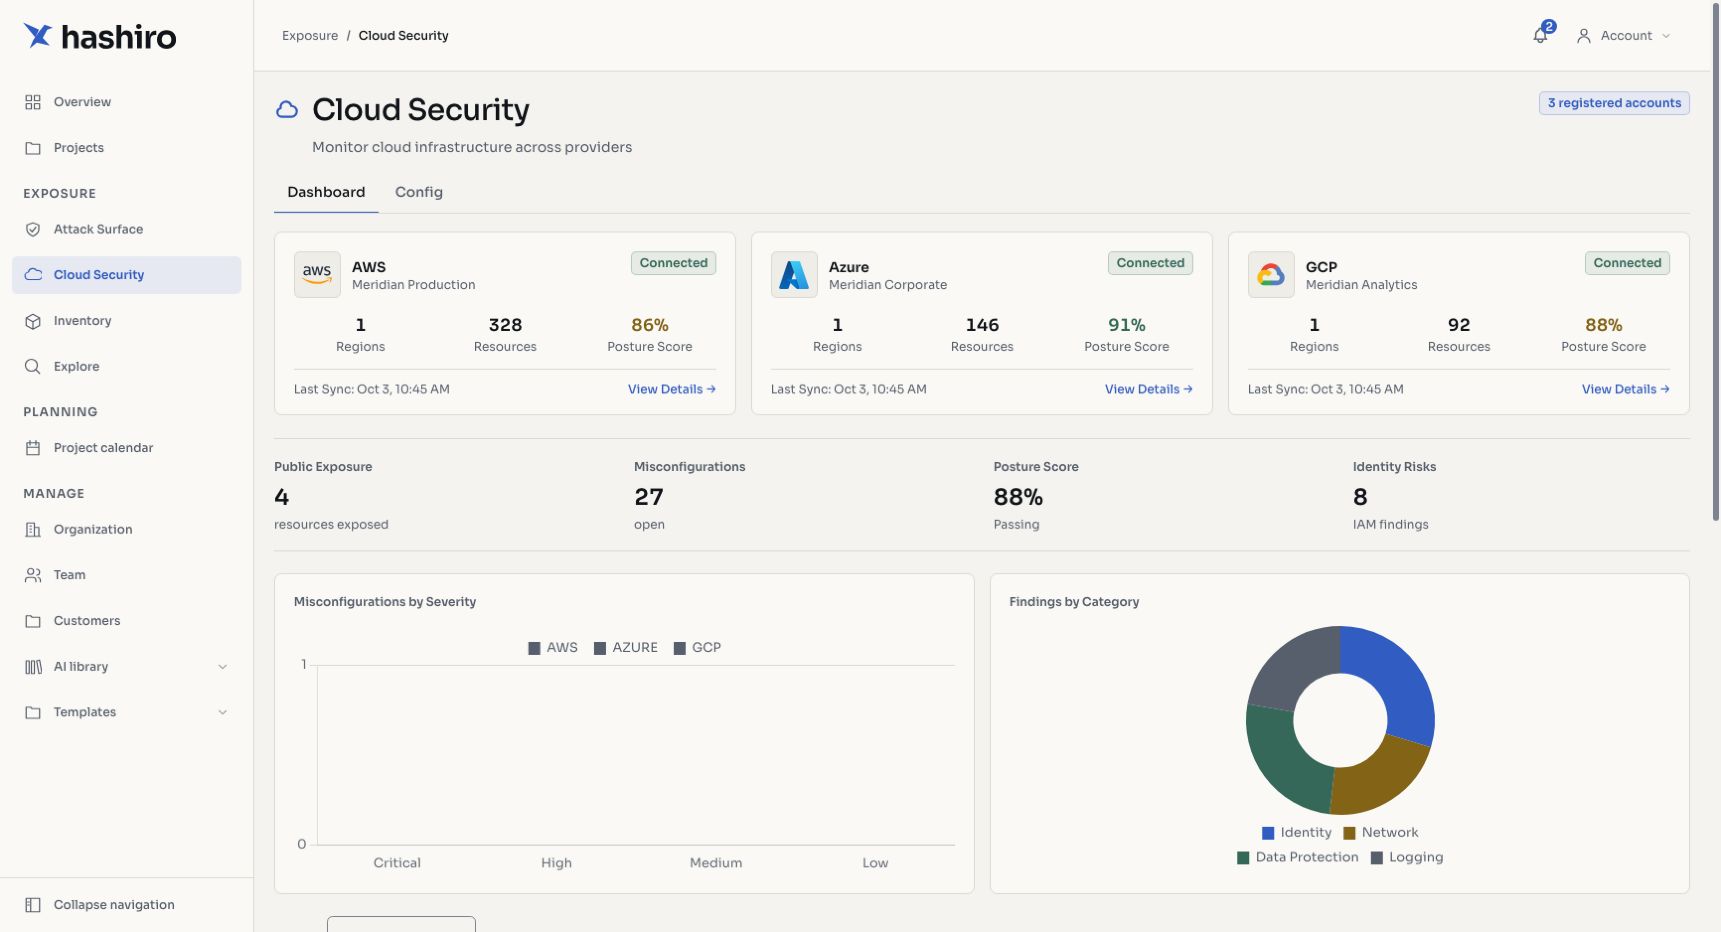
As capturas de tela usam dados fictícios de demonstração.
Suporte a múltiplas nuvens
| Provedor | Método de conexão |
|---|---|
| AWS | Credenciais de chave de acesso no formulário atual |
| Azure | Credenciais de entidade de serviço |
| GCP | Chave de conta de serviço |
Conecte várias contas de diferentes provedores para uma visão unificada do ambiente.
Dashboard de nuvem
- Pontuação de postura: resultado agregado das contas conectadas.
- Recursos: total de recursos descobertos e monitorados.
- Configurações incorretas: achados abertos por severidade.
- Exposição pública: recursos acessíveis externamente.
Gráficos e visualizações
- Configurações incorretas por severidade: gráfico de barras para crítico, alto, médio e baixo.
- Achados por categoria: gráfico de rosca para identidade e acesso (políticas IAM, funções e MFA), rede (grupos de segurança, NACLs, endpoints públicos e VPC), proteção de dados (criptografia e políticas de buckets) e logs e monitoramento (CloudTrail, logs de fluxo, auditoria e alertas).
Recursos principais
- Verificações periódicas de todas as contas conectadas.
- Detecção de lacunas frente a boas práticas e benchmarks.
- Mapeamento dos achados aos benchmarks CIS.
- Reconciliação automática dos achados que deixaram de ser detectados.
- Visão unificada de várias contas e provedores.
- Credenciais criptografadas em repouso.
Primeiros passos
Use Conectar uma conta para configurar AWS, Azure ou GCP no formulário atual.
TIP
O recurso está disponível nos planos empresariais e superiores. O limite de contas depende da licença.
Recursos relacionados
- Superfície de ataque: monitore também os ativos externos.
- Dashboard: indicadores de nuvem no painel principal.
Navegar pelos resultados de nuvem
- Abra Segurança em nuvem.
- Consulte cartões das contas e informações da última avaliação.
- Abra uma conta para focar nos recursos e achados.
- Filtre configurações incorretas por severidade e status.
- Abra uma linha para revisar recurso, evidências e remediação.
Conectado, Desconectado e Erro descrevem a conexão. Nunca avaliado ou ausência de pontuação indicam que ainda não há resultados, sem significar um ambiente seguro. Consulte Conectar conta e Configurações incorretas.