
Conectar uma conta de nuvem
Conecte sua conta AWS, Azure ou GCP para permitir a inspeção da configuração. Você precisa de permissão para gerenciar conexões na organização e criar uma identidade de leitura na conta de nuvem.
Abrir o formulário
- Abra Segurança em nuvem.
- Use a ação de conexão de conta.
- Escolha AWS, Azure ou GCP.
- Informe identificadores e credenciais abaixo.
- Clique em Conectar e confira o resultado.
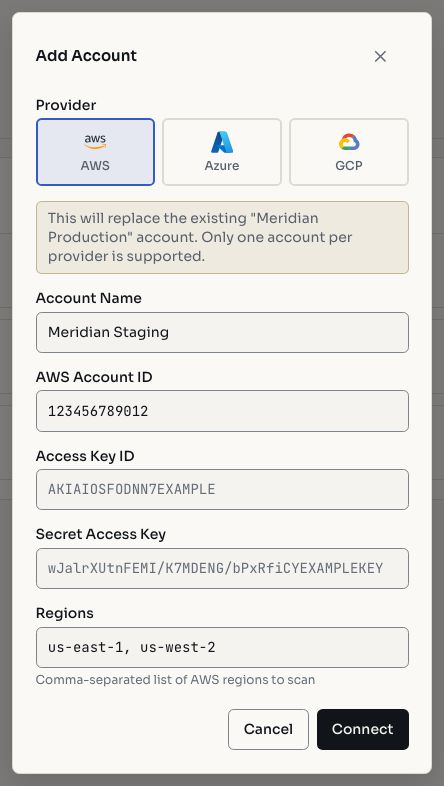
As capturas de tela usam dados fictícios de demonstração.
Uma conexão válida não significa que a avaliação já terminou. Confira separadamente a data da última avaliação e os resultados.
AWS
O formulário atual recebe:
| Campo | Valor |
|---|---|
| Account ID | Identificador AWS de 12 dígitos |
| Access Key ID | Chave da identidade de verificação |
| Secret Access Key | Segredo correspondente |
| Regiões | Regiões separadas por vírgulas, quando informadas |
Crie uma identidade IAM dedicada à inspeção de segurança em leitura. A AWS oferece a política SecurityAudit para consultar configurações. As permissões exatas dependem dos serviços avaliados; peça ao administrador da nuvem para revisar os requisitos sem conceder escrita irrestrita.
Gere a chave, copie ID e segredo para o formulário e mantenha o segredo no sistema de gestão de credenciais da organização. A interface atual não oferece um assistente de ARN de função. Quando usado, o acesso por função é configurado no fluxo administrativo adequado.
Azure
Crie uma aplicação e uma entidade de serviço no Microsoft Entra ID. Conceda leitura na assinatura, como Reader para recursos, com permissões adicionais de segurança apenas quando necessárias. Consulte Funções internas do Azure.
| Campo | Valor |
|---|---|
| Tenant ID | Identificador do diretório |
| Subscription ID | Assinatura avaliada |
| Client ID (App ID) | Identificador da aplicação |
| Client Secret | Valor do segredo, não seu identificador |
Registre a expiração e rotacione antes do vencimento. Use a assinatura em que a entidade recebeu acesso.
GCP
Crie uma conta de serviço dedicada no projeto e conceda as permissões de leitura necessárias para recursos e configuração de segurança. Consulte Funções IAM do Google Cloud.
O formulário recebe Project ID e a chave JSON da conta de serviço. Cole o objeto JSON completo. Se a organização proibir chaves, combine uma configuração aprovada com o administrador. Siga as orientações de gestão de chaves.
Validar e gerenciar
Na lista de contas, abra o menu e use Validar novamente após trocar credenciais ou permissões. Confira o estado e a data da validação. O menu também permite remover a conexão conforme a permissão.
Diagnóstico
| Sintoma | Verificação |
|---|---|
| Credenciais inválidas | Identificadores, par de chave e segredo e expiração |
| Acesso negado | Leitura na conta, assinatura ou projeto correto |
| Sem resultados | Pode haver conexão antes da primeira avaliação concluída |
| Falha após rotação | Atualize as credenciais pelo fluxo de gestão disponível |
| Ação indisponível | Licença e permissões de nuvem |
As credenciais são criptografadas em repouso e não retornam nos detalhes comuns da conexão. Não as inclua em descrições de achados, links públicos ou relatórios.