
Pontuação CVSS
O Hashiro usa o Common Vulnerability Scoring System v3.1 para padronizar a severidade e comunicar o risco dos achados.
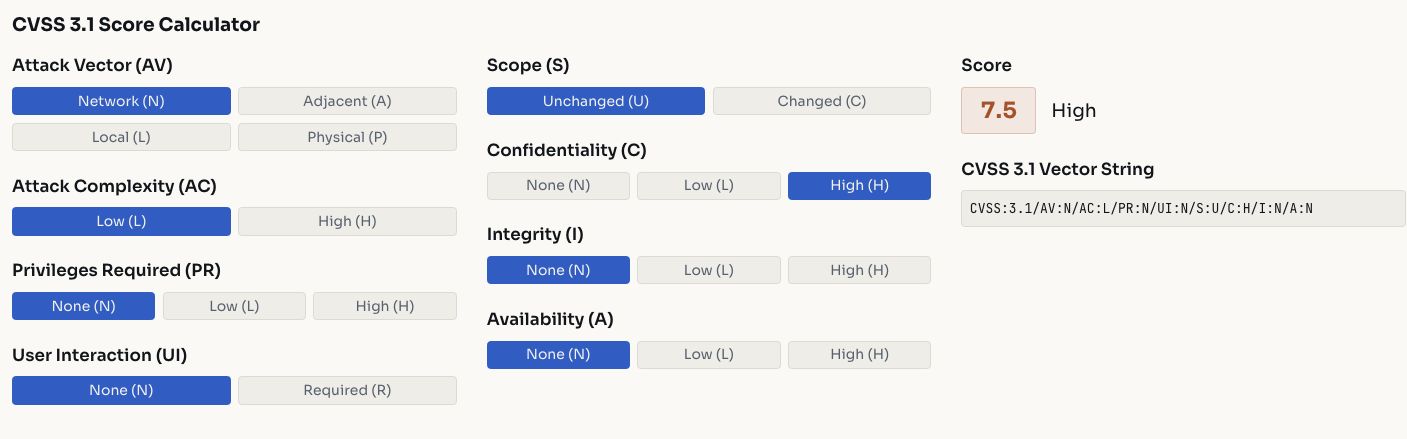
As capturas de tela usam dados fictícios de demonstração.
Calculadora de pontuação
Configure os componentes do vetor. O resultado é calculado automaticamente.
Métricas de explorabilidade
| Métrica | Valores | Descrição |
|---|---|---|
| Vetor de ataque (AV) | Rede, adjacente, local, físico | Meio de exploração |
| Complexidade (AC) | Baixa, alta | Condições fora do controle do atacante |
| Privilégios necessários (PR) | Nenhum, baixos, altos | Acesso prévio necessário |
| Interação do usuário (UI) | Nenhuma, necessária | Necessidade de ação de um usuário |
Escopo
| Métrica | Valores | Descrição |
|---|---|---|
| Escopo (S) | Inalterado, alterado | Impacto além do componente vulnerável |
Métricas de impacto
| Métrica | Valores | Descrição |
|---|---|---|
| Confidencialidade (C) | Nenhum, baixo, alto | Exposição de informações |
| Integridade (I) | Nenhum, baixo, alto | Alteração de dados |
| Disponibilidade (A) | Nenhum, baixo, alto | Disponibilidade do serviço |
Classificação de severidade
| Pontuação | Severidade |
|---|---|
| 9,0 a 10,0 | Crítico |
| 7,0 a 8,9 | Alto |
| 4,0 a 6,9 | Médio |
| 0,1 a 3,9 | Baixo |
| 0,0 | Informativo |
Vetor
O vetor codifica as métricas em um formato compacto, armazenado com o achado e incluído nos relatórios:
text
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:HUso no Hashiro
A pontuação orienta a priorização nos projetos, aparece nos relatórios PDF e nos indicadores de severidade do dashboard. A matriz de esforço combina severidade e complexidade de remediação.