
Configurações incorretas
O Hashiro verifica recursos de nuvem conforme benchmarks e boas práticas. Cada achado representa uma lacuna de segurança ou de conformidade.
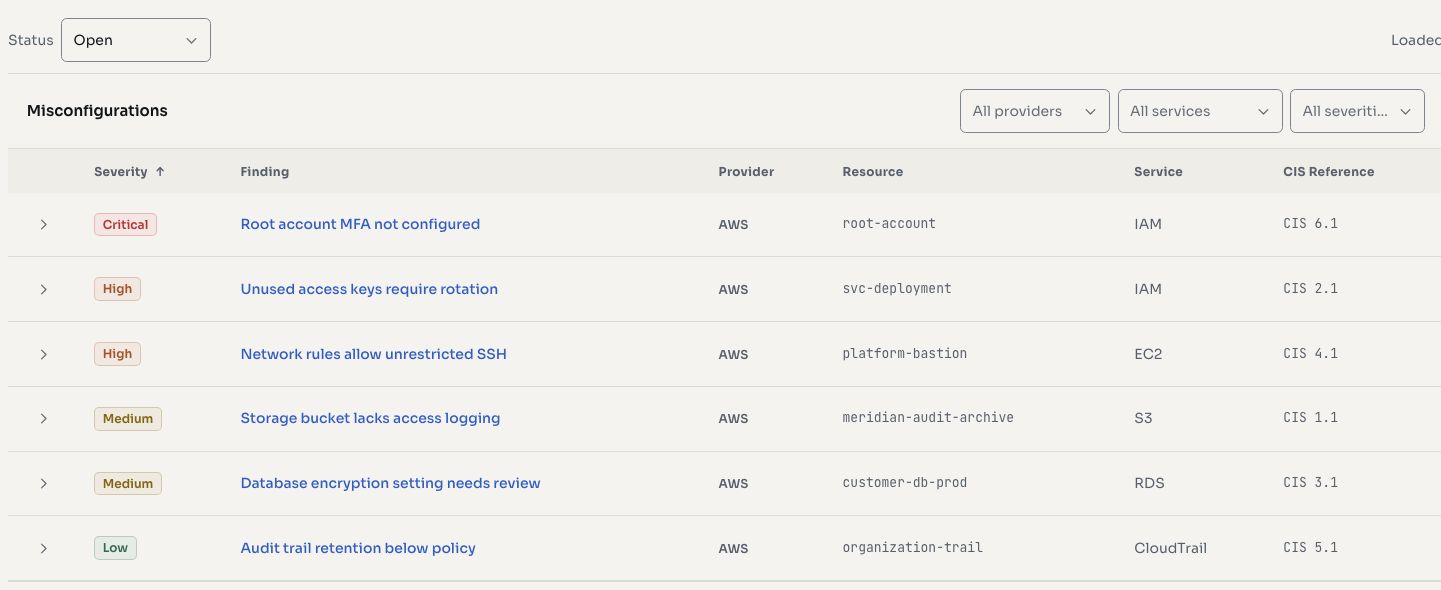
As capturas de tela usam dados fictícios de demonstração.
Tabela de configurações incorretas
| Coluna | Descrição |
|---|---|
| Título | Descrição do problema |
| Provedor | AWS, Azure ou GCP |
| Severidade | Crítico, alto, médio ou baixo |
| Categoria | IAM, rede, proteção de dados ou logs |
| Status | Aberto, resolvido ou suprimido |
| Referência CIS | Controle de benchmark associado |
| Primeira detecção | Data da identificação inicial |
Níveis de severidade
| Severidade | Descrição |
|---|---|
| Crítico | Risco imediato de exposição ou acesso indevido, como buckets públicos com dados sensíveis ou conta root sem MFA |
| Alto | Lacuna significativa, como grupos de segurança permissivos ou bancos sem criptografia |
| Médio | Risco moderado, como ausência de logs ou credenciais sem uso |
| Baixo | Recomendações menores de proteção, como tags e boas práticas não críticas |
Categorias
Identidade e acesso (IAM)
Políticas permissivas, conta root sem MFA, chaves antigas ou sem uso, políticas de senha ausentes e acesso entre contas mal configurado.
Rede
Grupos de segurança com entrada 0.0.0.0/0, recursos públicos que deveriam ser privados, falta de segmentação, tráfego sem criptografia e ausência de logs de fluxo VPC.
Proteção de dados
Armazenamento S3, EBS ou RDS sem criptografia, buckets públicos, ausência de criptografia em trânsito, gestão insegura de chaves e backups ausentes.
Logs e monitoramento
CloudTrail ou auditoria desativados, logs de fluxo ausentes, falta de alertas, retenção insuficiente e ausência de logs de acesso a buckets.
Acompanhamento de status
- Aberto: problema ativo, ainda sem correção.
- Resolvido: correção confirmada manualmente ou pela reconciliação de verificações.
- Suprimido: problema reconhecido e intencionalmente mantido, como um risco aceito.
Reconciliação de verificações
Cada nova verificação compara os resultados com os anteriores:
- Novos achados recebem status aberto.
- Achados que deixaram de ser detectados são resolvidos automaticamente, quando o recurso foi corrigido ou removido.
- Achados persistentes mantêm seu status.
Assim, a lista acompanha o estado atual da infraestrutura.
Detalhes da configuração incorreta
Clique em um achado para ver descrição, recurso afetado (ARN ou ID), referência CIS, instruções de remediação e contexto de risco.
Filtros
Filtre por severidade, categoria, provedor e status.
TIP
Comece pelos achados críticos de IAM e rede, que representam os riscos mais altos.
Alterar o status
- Abra Segurança em nuvem e localize a tabela.
- Filtre por status ou severidade.
- Abra o título do achado para acessar os detalhes.
- Revise o recurso afetado e a remediação.
- No seletor próximo ao topo, escolha Aberto, Resolvido ou Suprimido.
- Confira a confirmação e o novo status. Se houver falha, o seletor volta ao valor anterior e exibe um erro.
Use Resolvido após confirmar a correção. Use Suprimido para achados deliberadamente aceitos ou excluídos. O status não altera o recurso de nuvem. Uma avaliação posterior pode reconciliar o registro conforme as regras da verificação.
Volte à tabela e ajuste o filtro se o achado sair da visualização atual. A edição exige permissões de nuvem da organização; consultar um registro não concede automaticamente acesso para alterar status.