
Gestão de vulnerabilidades
A gestão de vulnerabilidades se organiza em achados, registros individuais de problemas identificados nas avaliações, desde a descoberta até a remediação.
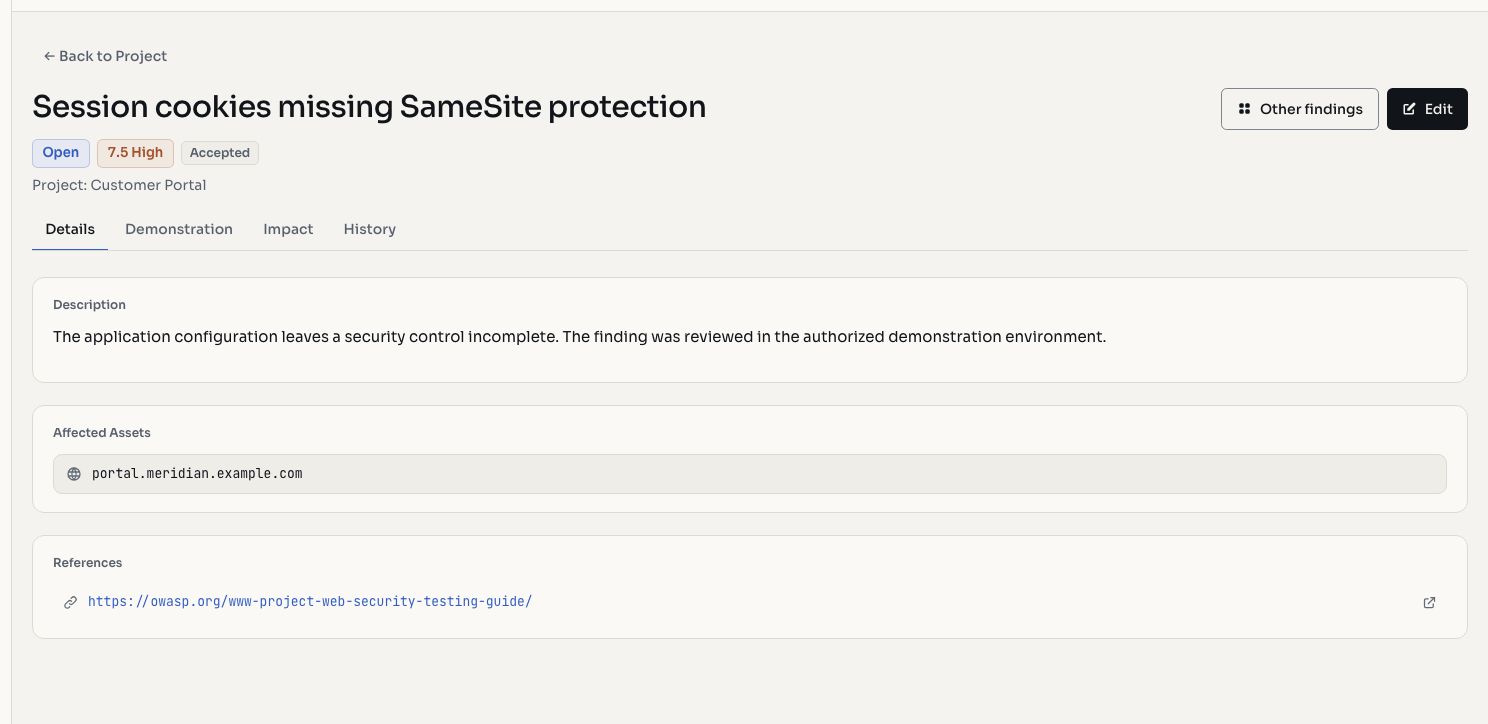
As capturas de tela usam dados fictícios de demonstração.
Criar achados
Crie manualmente no editor, a partir de templates, de resultados Nuclei ou de candidatos produzidos por avaliações com IA.
Detalhes do achado
| Campo | Descrição |
|---|---|
| Título | Nome claro da vulnerabilidade |
| Descrição | Explicação detalhada e contexto |
| Severidade | Crítico, alto, médio, baixo ou informativo |
| CVSS v3.1 | Pontuação padronizada e vetor completo |
| Status | Estado no ciclo de vida |
| Ativo | Host, URL ou serviço afetado |
| Observação | O que foi observado durante os testes |
| Demonstração | Evidências e passos de validação |
| Remediação | Correção ou mitigação recomendada |
| Referências | CVEs, avisos e documentação externa |
| Evidências | Capturas de tela, dados de teste e respostas |
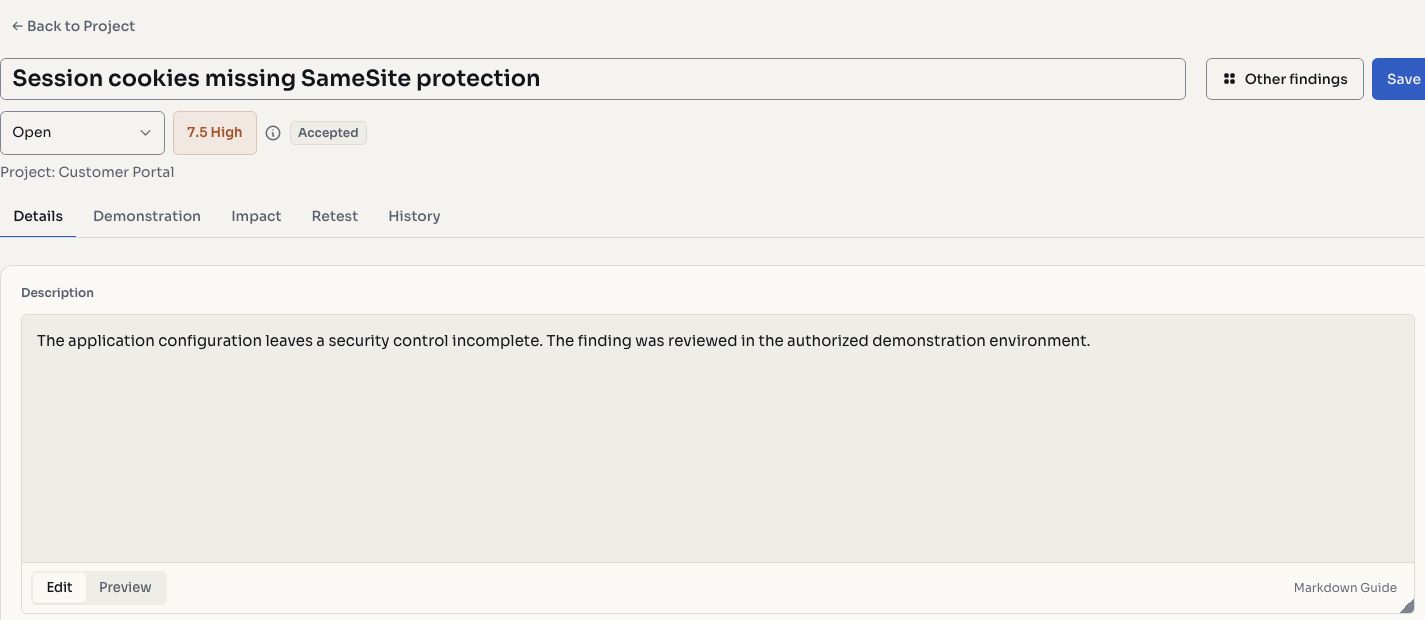
Modo de edição
- Informações básicas: título, descrição, severidade, status, ativo e categoria.
- CVSS / Impacto: calculadora v3.1 e avaliação de impacto.
- Informações adicionais: remediação, referências, observação e demonstração.
Anexos
Envie capturas de tela, registros de requisição e resposta e documentos de apoio como evidências.
Histórico
Cada achado mantém uma trilha de auditoria imutável de alterações, transições de status, severidade, retestes e responsáveis.
Navegação
O painel de outros achados permite alternar entre registros do mesmo projeto sem voltar à lista.
Resultados Nuclei
Uma visualização dedicada apresenta resultados paginados, severidade e criação de achados a partir das verificações.