
Cadeias de ataque
Cadeias de ataque são diagramas que mostram como achados individuais se combinam e ampliam o impacto. Eles ajudam a comunicar o risco agregado.
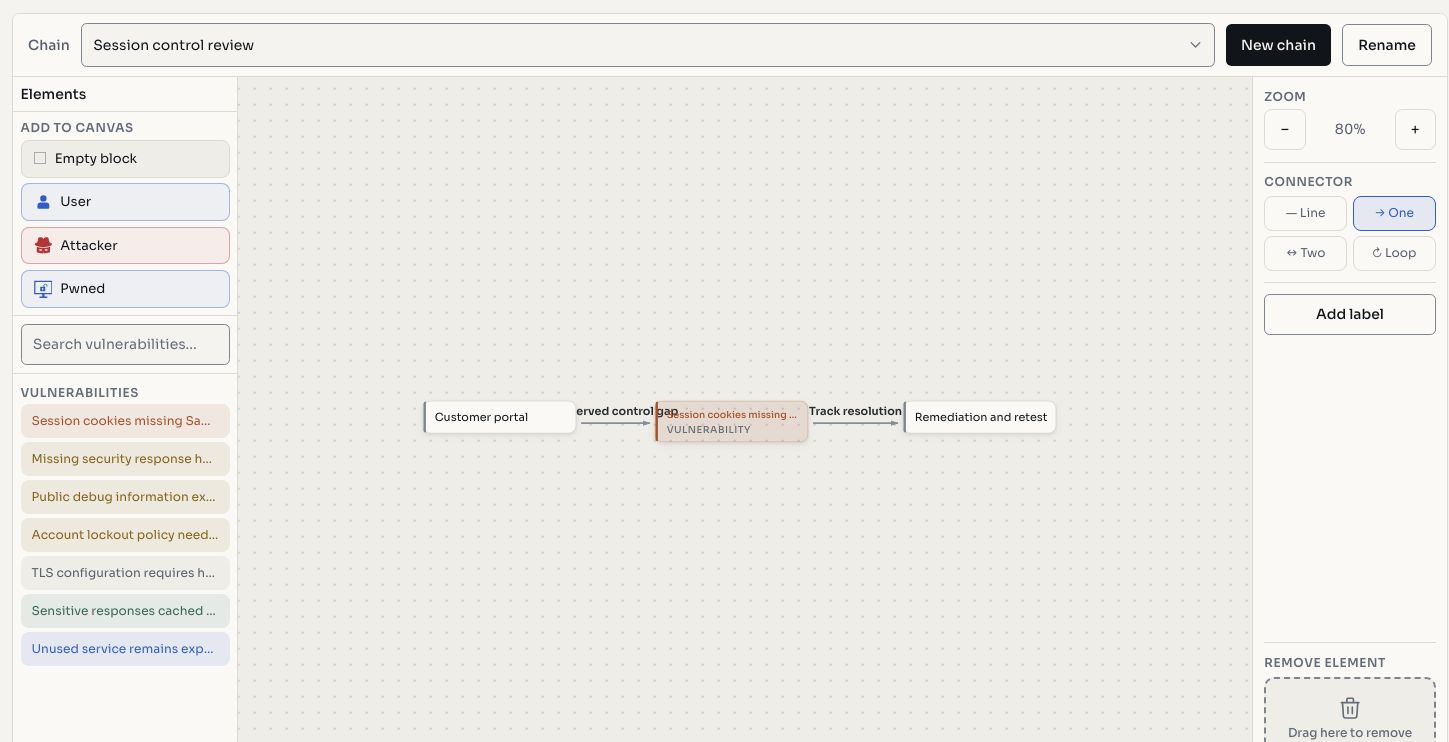
As capturas de tela usam dados fictícios de demonstração.
Por que usar cadeias
Um achado médio de exposição de informações e uma configuração incorreta baixa podem, juntos, representar um risco crítico. O diagrama torna essa relação visível aos responsáveis.
Tipos de nó
| Nó | Finalidade |
|---|---|
| Vulnerabilidade | Achado existente no projeto |
| Rótulo | Anotação ou nome de etapa |
| Bloco | Sistema ou componente, como servidor web ou banco |
| Pessoa | Função ou identidade de usuário |
| Atacante | Agente de ameaça inicial |
| Pwned | Estado final de comprometimento |
Construir cadeias
- Adicione nós para representar as etapas documentadas.
- Conecte-os com setas direcionais.
- Vincule os nós de vulnerabilidade aos achados para rastreabilidade.
- Use rótulos para explicar as transições.
Um projeto pode ter várias cadeias para representar cenários diferentes.
Incluir nos relatórios
Os diagramas são incluídos nos relatórios PDF junto aos achados referenciados, formando uma descrição coerente do risco.