
Projetos
Projetos são a unidade central das avaliações de segurança no Hashiro. Cada pentest, programa de bug bounty ou avaliação contínua tem escopo, achados, equipe e entregáveis próprios.
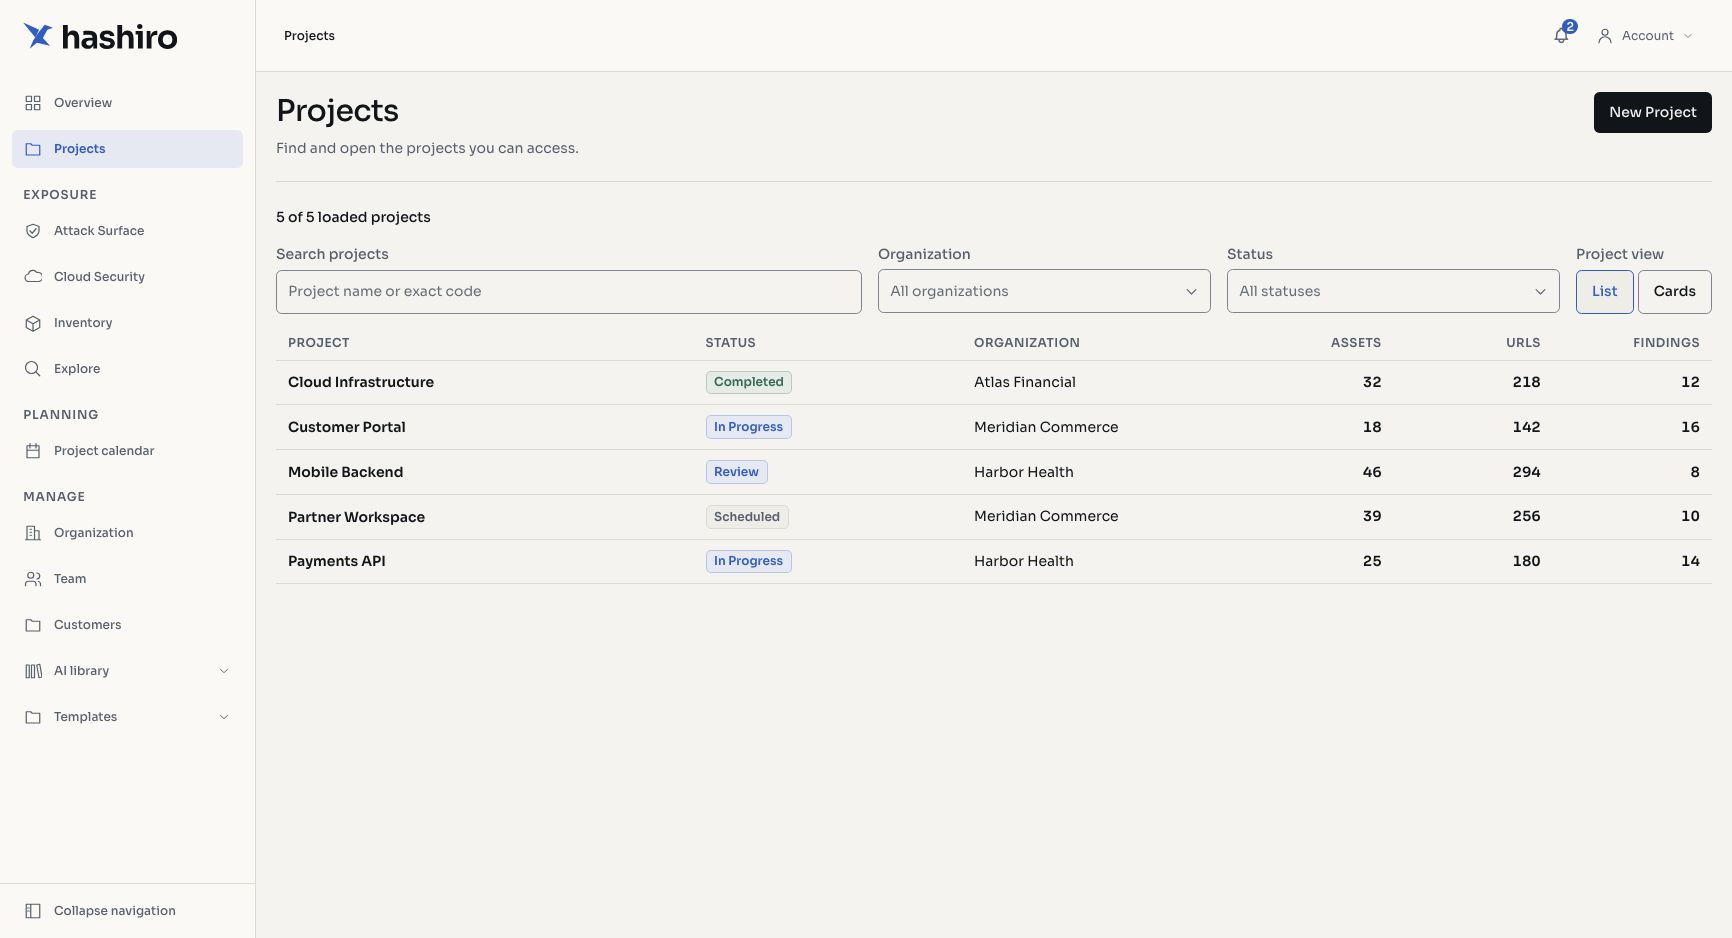
As capturas de tela usam dados fictícios de demonstração.
Portfólio
Alterne entre lista e cartões. Pesquise pelo nome, filtre por status (ativo, concluído ou arquivado) e navegue pelas páginas. Provedores também filtram por cliente.
Cada cartão mostra achados por severidade, datas, membros e status.
Tipos de projeto
| Tipo | Descrição |
|---|---|
| Caixa-preta | Sem conhecimento prévio do alvo, simulando um atacante externo |
| Caixa-cinza | Conhecimento parcial, com algumas credenciais ou documentação |
| Caixa-branca | Acesso completo a código-fonte, arquitetura e credenciais |
Recurso de provedores
Provedores podem definir tipos de projeto personalizados para seus serviços.
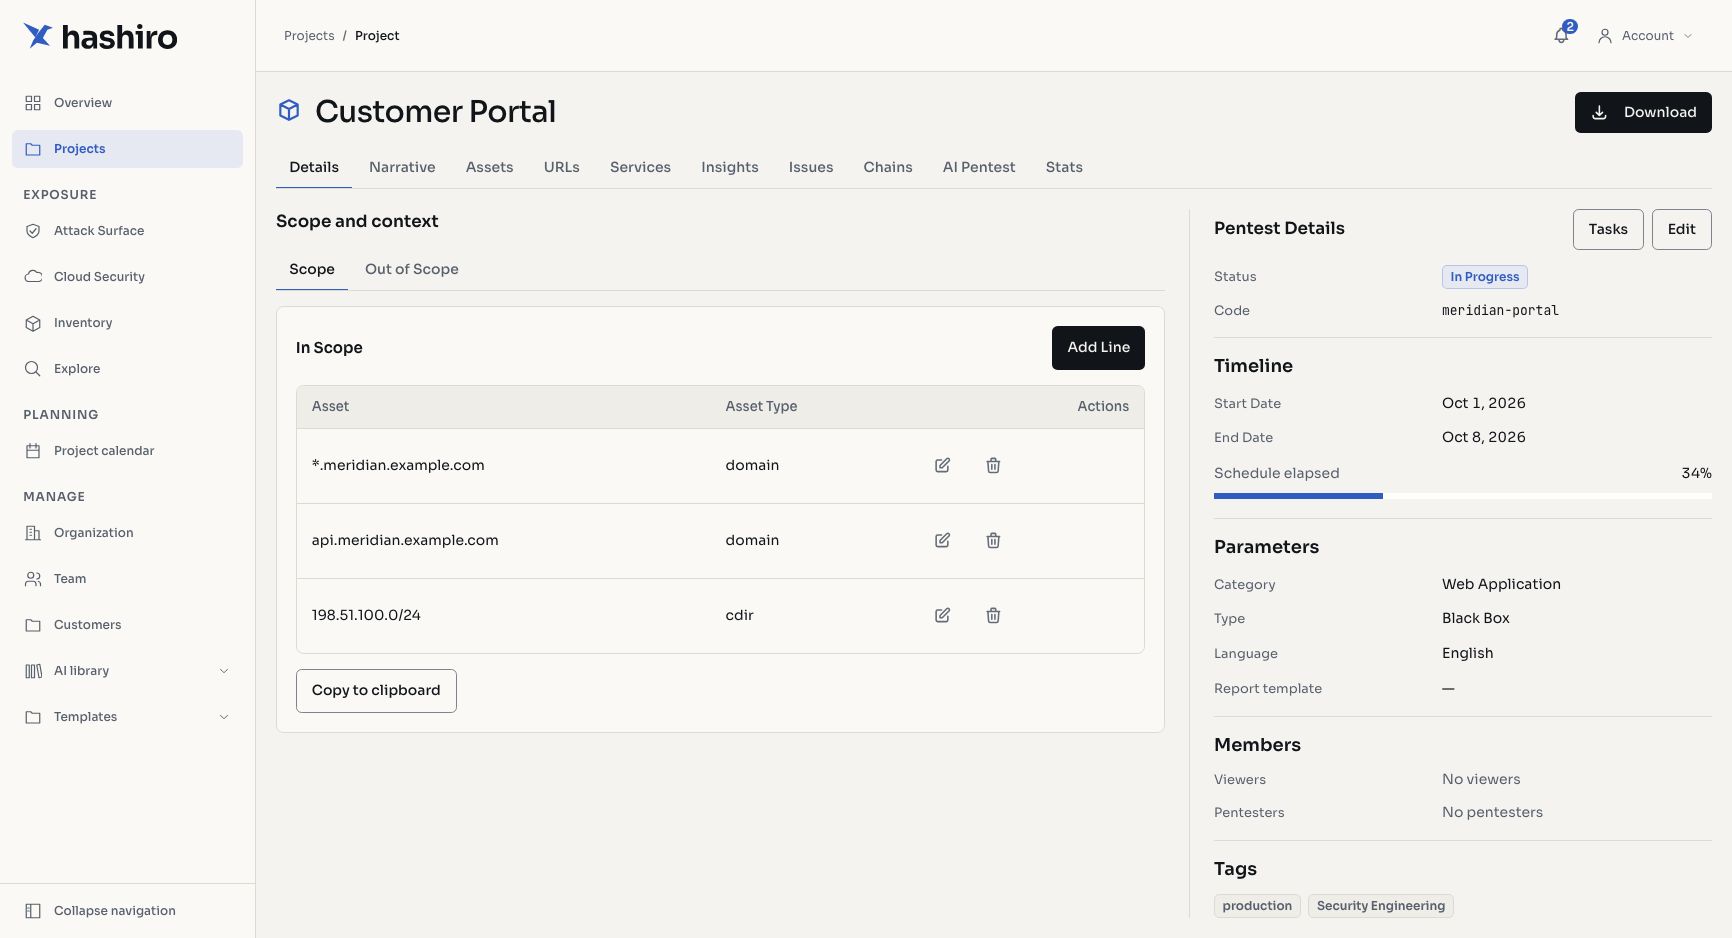
Abas do projeto
| Aba | Finalidade |
|---|---|
| Detalhes | Escopo, credenciais, contexto e configuração |
| Narrativa | Documentação Markdown da metodologia e do progresso |
| Ativos | Hosts e subdomínios descobertos |
| URLs | Caminhos enumerados nos ativos |
| Serviços | Portas e protocolos identificados |
| Achados | Vulnerabilidades, severidade, CVSS e status |
| IA | Avaliações automatizadas |
Permissões dos membros
Atribua níveis de acesso específicos por membro dentro do projeto, independentemente da função geral na organização.
Gestão pelo cliente ou provedor
- Gerenciado pelo provedor: o provedor controla escopo, achados e relatórios. Clientes podem consultar os resultados e baixar relatórios.
- Gerenciado pelo cliente: a organização cliente cria avaliações internas e pode conceder acesso ao provedor para colaboração.
Exclusão de projetos
A exclusão remove ativos, URLs, serviços, achados, insights, execuções de IA, conectores e notificações associados.
WARNING
A exclusão é irreversível e remove permanentemente os dados associados.