
Gestão da superfície de ataque externa (EASM)
O EASM oferece visibilidade contínua dos ativos da organização expostos à internet. O Hashiro descobre subdomínios, serviços e URLs, coleta seus dados e monitora alterações, vulnerabilidades e configurações incorretas.
É um dos pilares da Gestão Contínua de Exposição a Ameaças (CTEM): o monitoramento recorrente permite identificar novas exposições conforme aparecem.
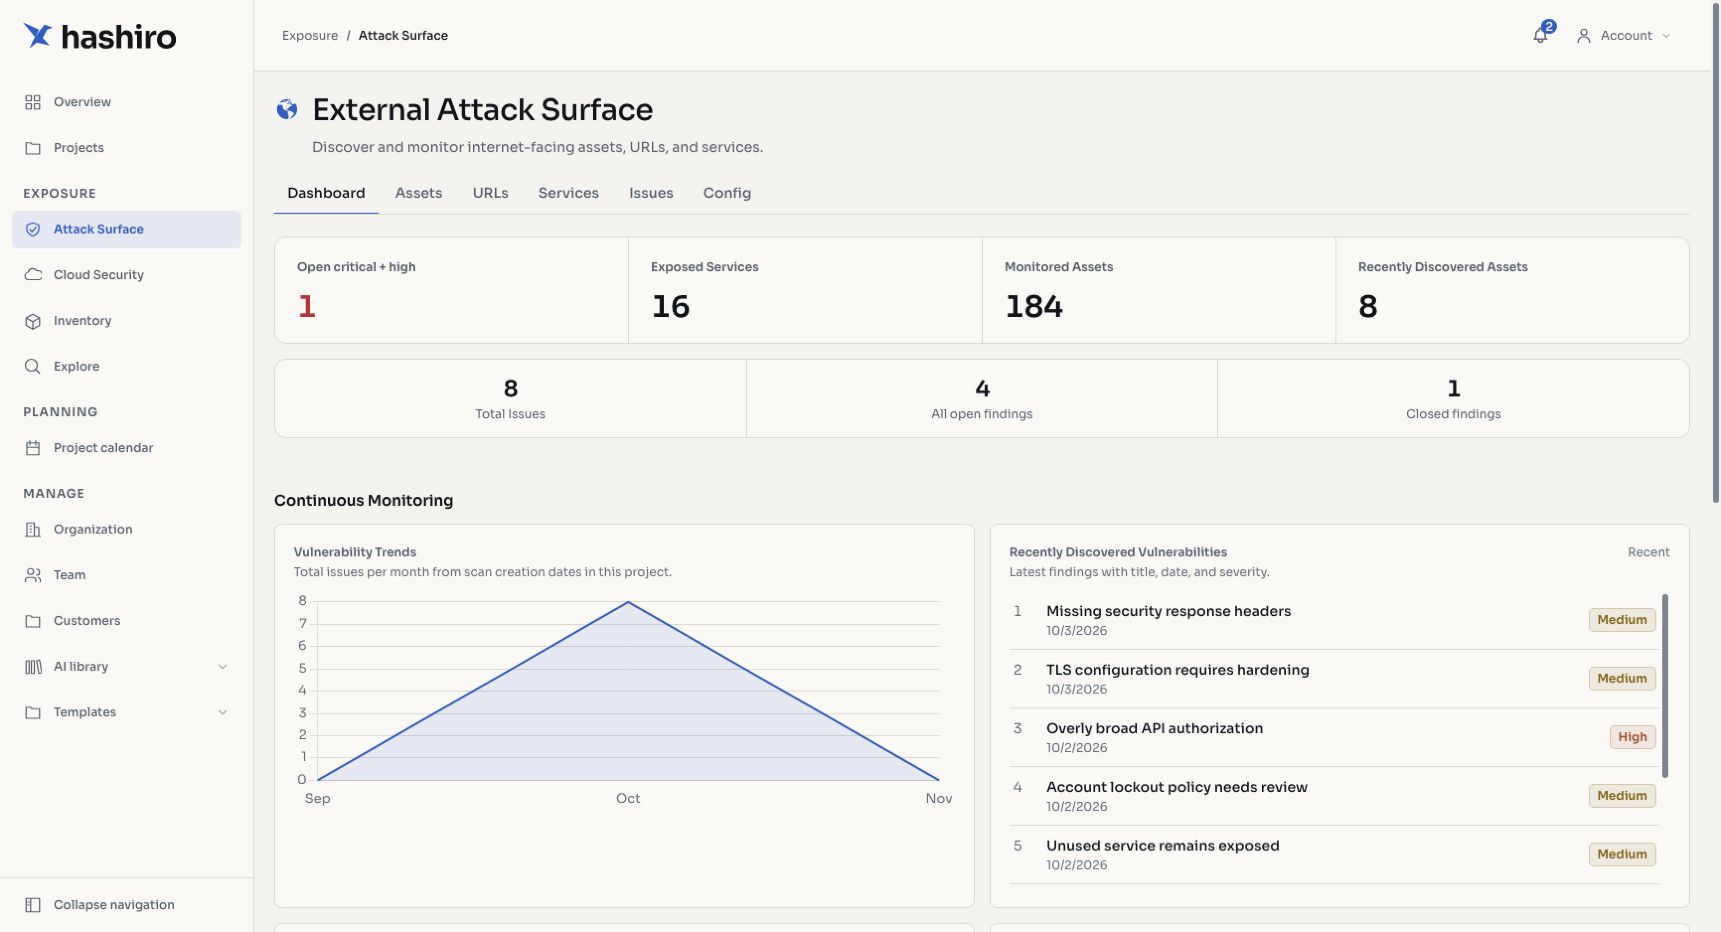
As capturas de tela usam dados fictícios de demonstração.
Como funciona
- Definição do escopo: informe domínios, IPs, CIDRs e curingas dentro e fora do escopo.
- Descoberta automática: enumeração de subdomínios, descoberta de URLs e identificação de serviços abertos.
- Coleta de dados: o HTTPX consulta os ativos e registra status HTTP, título, tecnologias via Wappalyzer, capturas de tela, hashes de favicon, servidor web e CDN.
- Verificação de vulnerabilidades: templates Nuclei detectam CVEs conhecidas, configurações incorretas e exposições.
- Monitoramento contínuo: as verificações se repetem conforme o agendamento. Ativos novos, removidos e mudanças de status são acompanhados.
Abas do módulo
| Aba | Finalidade |
|---|---|
| Estatísticas | Resumo da superfície de ataque |
| Ativos | Lista paginada com dados de consulta, capturas e tecnologias |
| URLs | Caminhos descobertos e informações de consulta |
| Serviços | Serviços de rede identificados por verificação de portas |
| Achados | Vulnerabilidades e configurações incorretas |
| Configuração | Alvos incluídos e exclusões |
Recursos principais
- Descoberta de ativos: enumeração automática de subdomínios e identificação de ativos.
- Consulta HTTP: títulos, cabeçalhos, códigos de status, tecnologias e capturas de tela.
- Verificação de portas: detecção de serviços expostos em 27 portas padrão.
- Detecção de vulnerabilidades: verificações Nuclei para CVEs, configurações incorretas e exposições.
- Capturas de tela: identificação visual rápida dos ativos web.
- Tecnologias: identificação de frameworks e bibliotecas com Wappalyzer.
- CDNs: identificação dos provedores à frente dos ativos.
- Histórico de alterações: disponibilidade, tecnologias e novas exposições ao longo do tempo.
- Exportação: download de dados em PDF ou CSV.
TIP
A disponibilidade e os limites EASM dependem do serviço provisionado e da licença.
Recursos relacionados
- Segurança em nuvem: monitore também sua infraestrutura em nuvem.
- Inventário: pesquise ativos entre projetos.
Navegar pela superfície
- Abra Superfície de ataque na barra lateral.
- Use Estatísticas para o resumo, Ativos para hosts, URLs para caminhos e Serviços para portas.
- Abra uma linha para ver evidências e achados relacionados.
- Use Achados para filtrar resultados e Configuração para consultar o escopo.
A visão é limitada à organização autorizada. Resultados vazios podem indicar ausência de escopo ou dados ainda não coletados. Consulte Configuração do escopo.