
Configuração do escopo
Abra Superfície de ataque > Configuração para consultar os alvos monitorados e as exclusões da organização.
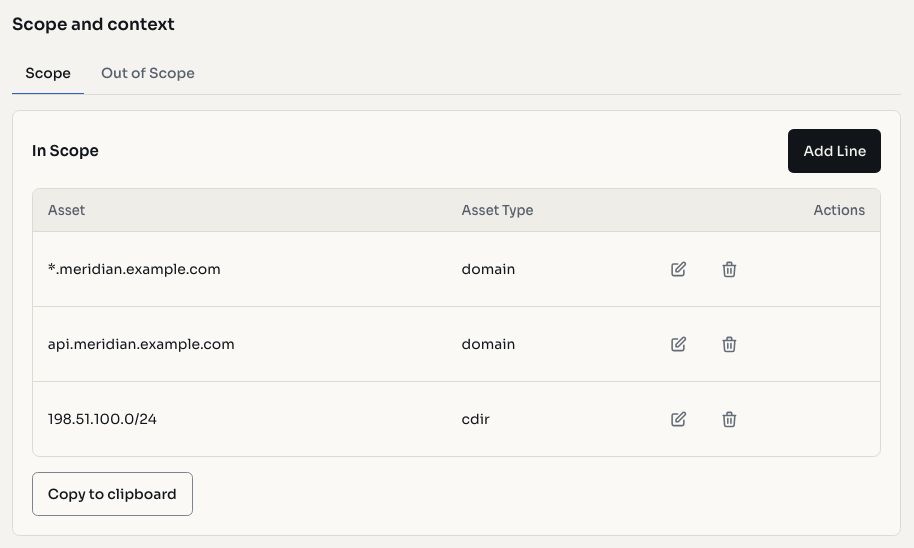
As capturas de tela usam dados fictícios de demonstração.
Alvos dentro do escopo
Por padrão, provedores gerenciam os alvos dentro do escopo. Se sua conta tiver os controles disponíveis, adicione, edite ou remova os alvos autorizados. Clientes consultam o escopo e solicitam alterações ao provedor quando não podem editar.
| Tipo | Exemplo |
|---|---|
| Domínio | example.com |
| Curinga | *.example.com |
| Endereço IP | 203.0.113.10 |
| Intervalo CIDR | 203.0.113.0/24 |
- Abra Dentro do escopo.
- Adicione uma linha e selecione o tipo.
- Informe domínio, curinga, IP ou intervalo.
- Salve e confira a lista.
Inclua somente alvos autorizados. Os controles de edição dependem das permissões e do provisionamento do serviço.
Sem escopo, sem monitoramento
Uma lista vazia de alvos incluídos significa que o monitoramento não está executando contra nenhum alvo. Uma exclusão sozinha não inicia o serviço. Se não houver escopo, solicite ao provedor a definição dos alvos.
Alvos fora do escopo
A seção Fora do escopo está sempre disponível na visão de superfície da organização para definir exclusões. Os controles de escrita ainda dependem das permissões.
- Abra Configuração > Fora do escopo.
- Adicione o alvo excluído e escolha o tipo.
- Salve.
- Confira a entrada na lista.
Exclusões têm prioridade sobre inclusões. Use-as para sistemas de terceiros, alvos sensíveis ou ambientes que não devem ser verificados. Altere ou remova uma exclusão somente quando a autorização mudar.
Consultar resultados
Alterações no escopo não substituem resultados imediatamente. Consulte Ativos, Serviços e Achados para visualizar dados e gerenciar resultados. Registros históricos podem continuar visíveis após uma exclusão.