
Serviços
A aba Serviços mostra os serviços de rede descobertos na superfície de ataque. Identifique portas abertas, serviços em execução e exposições inesperadas.
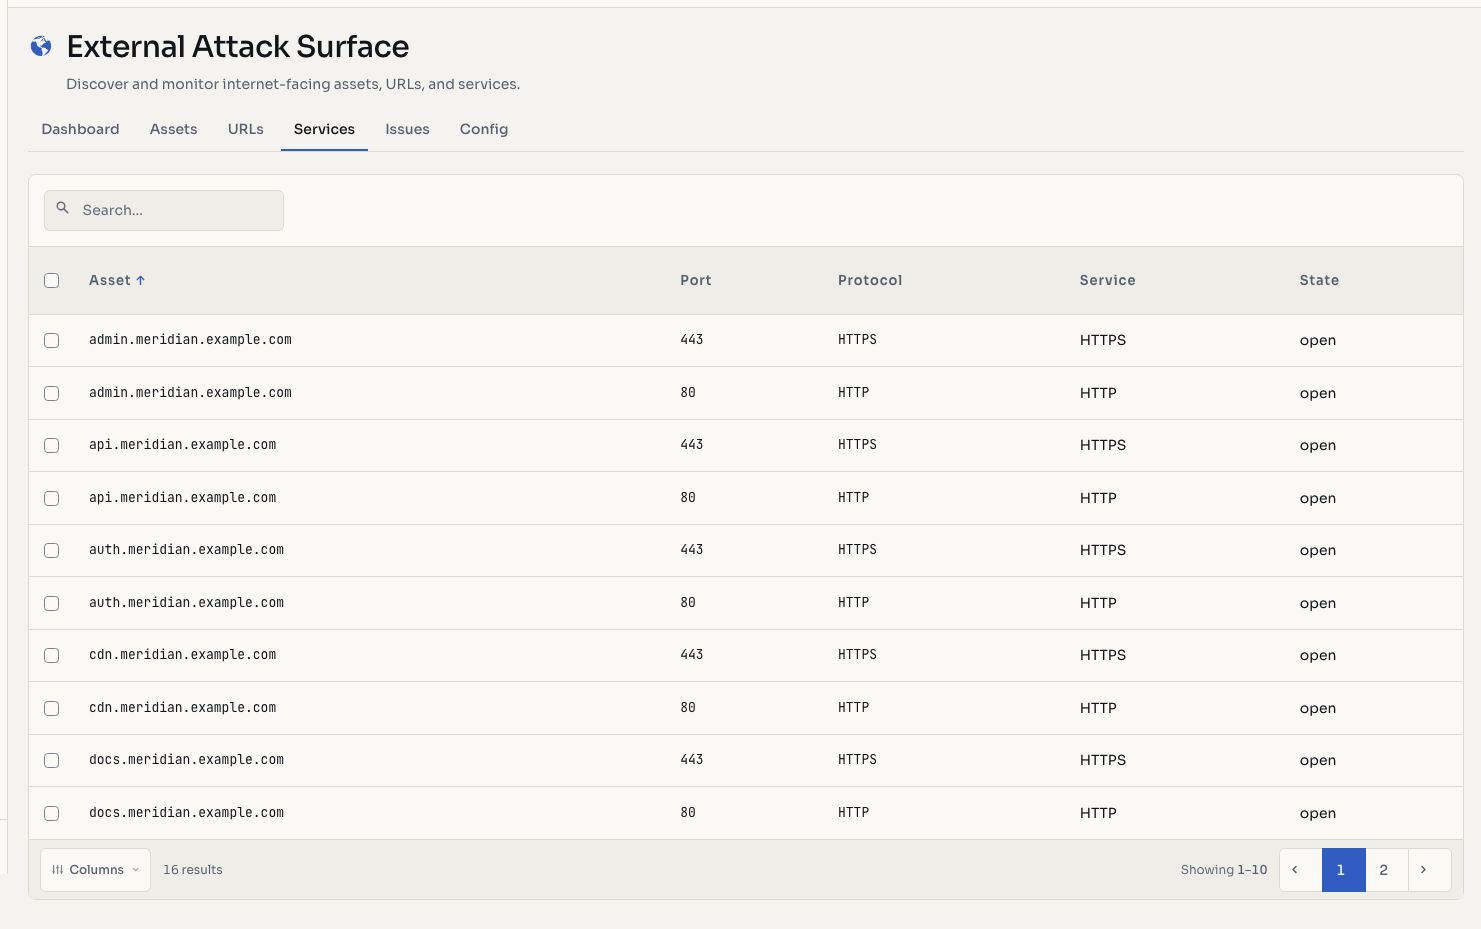
As capturas de tela usam dados fictícios de demonstração.
Descoberta de serviços
O Hashiro verifica 27 portas padrão nos ativos dentro do escopo. Exemplos:
| Porta | Serviço comum |
|---|---|
| 21 | FTP |
| 22 | SSH |
| 23 | Telnet |
| 25 | SMTP |
| 53 | DNS |
| 80, 443 | HTTP / HTTPS |
| 110, 143, 993, 995 | Email, POP3 e IMAP |
| 3306 | MySQL |
| 3389 | RDP |
| 5432 | PostgreSQL |
| 6379 | Redis |
| 8080, 8443 | HTTP / HTTPS alternativos |
| 27017 | MongoDB |
WARNING
Bancos de dados e serviços de acesso remoto expostos à internet são sinalizados como alto risco. Revise-os imediatamente e restrinja o acesso à rede interna ou VPN.
Tabela de serviços
| Coluna | Descrição |
|---|---|
| Ativo | Hostname ou IP do serviço |
| Porta | Número da porta |
| Protocolo | TCP ou UDP |
| Estado | open, filtered ou closed |
| Serviço | Nome identificado, como http, ssh ou mysql |
Estados das portas
- Aberta: aceita conexões e tem um serviço em execução.
- Filtrada: bloqueada por firewall, sem determinação do estado.
- Fechada: acessível, mas sem serviço escutando.
Análise da exposição de rede
Use a visualização para identificar bancos de dados expostos, interfaces administrativas públicas como SSH e RDP, serviços inesperados ou antigos e aplicações em portas não convencionais.
Ações
- Filtrar por estado: portas abertas, filtradas ou fechadas.
- Filtrar por porta: procure números específicos.
- Abrir ativo: acesse os detalhes completos do ativo.