
Gerenciamento de escopo
O escopo define os limites autorizados de uma avaliação e os alvos que não devem ser testados. Ele orienta a descoberta, as verificações e os testes manuais.
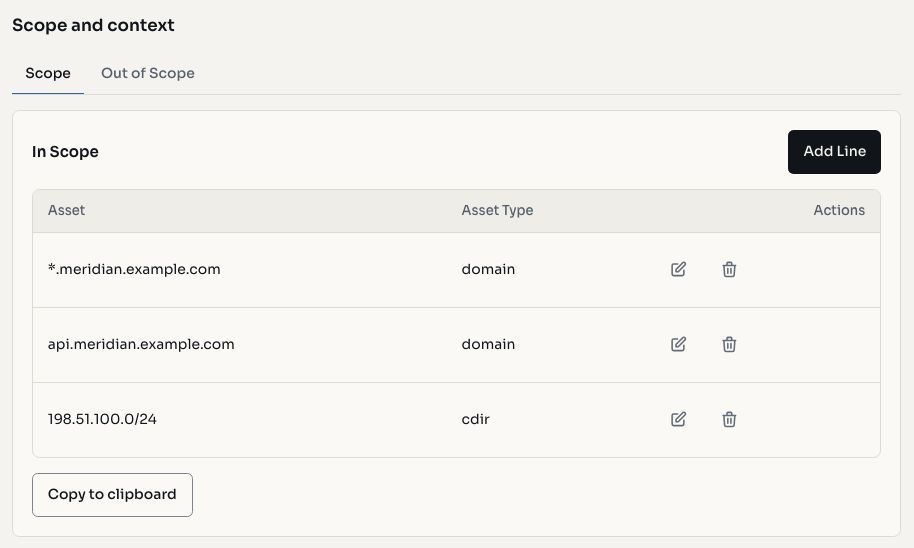
As capturas de tela usam dados fictícios de demonstração.
Definir o escopo
Cada projeto tem duas listas:
- Dentro do escopo: alvos autorizados.
- Fora do escopo: alvos proibidos, mesmo quando encontrados na enumeração.
As entradas são validadas na criação conforme o tipo de ativo.
Tipos de ativo
| Tipo | Exemplo | Descrição |
|---|---|---|
| Curinga | *.example.com | Todos os subdomínios |
| Domínio | app.example.com | Hostname específico |
| IP | 192.168.1.1 | Endereço individual |
| CIDR | 10.0.0.0/24 | Intervalo de endereços |
| Aplicativo iOS | com.example.app | Identificador do bundle |
| Aplicativo Android | com.example.app | Nome do pacote |
| Código-fonte | github.com/org/repo | Repositório de código |
Credenciais e contexto
Inclua contas de teste, chaves de API e material de autenticação para avaliações caixa-cinza ou caixa-branca. Adicione notas Markdown sobre ambiente, arquitetura, tecnologias e orientações de teste.
TIP
Contexto detalhado ajuda a equipe e os agentes de IA a entender o ambiente sem uma apresentação separada.
Importar escopo
Importe entradas em lote para avaliações grandes ou para sincronizar um programa de bug bounty.
Escopo e descoberta de ativos
- Curingas orientam a enumeração de subdomínios.
- Domínios são consultados para respostas HTTP, tecnologias e serviços.
- IPs e CIDRs são verificados para identificar portas e serviços.
Os ativos descobertos são validados contra o escopo. Correspondências fora do escopo são sinalizadas e excluídas das verificações automáticas.